
Redakcja gotowinawzrost.pl
Na gotowinawzrost.pl przygotowujemy firmy do skalowania. Budujemy fundamenty (ludzi, procesy, technologię), które wytrzymają szybki wzrost.
W 2024 roku polskie zespoły reagowania na incydenty zarejestrowały 111 660 zdarzeń bezpieczeństwa teleinformatycznego, a 32% polskich przedsiębiorstw zgłosiło incydenty ICT, wobec 22% średniej unijnej. W firmie rosnącej z kilkunastu do kilkuset osób każde wspólne konto, brak uwierzytelniania wieloskładnikowego czy nietestowana kopia zapasowa staje się realnym ryzykiem dla ciągłości sprzedaży i obsługi klientów. Od 3 kwietnia 2026 roku nowelizacja ustawy o KSC wdrażająca dyrektywę NIS2 nakłada na podmioty kluczowe i ważne konkretne terminy: wpis do wykazu do 3 października 2026 roku i wdrożenie obowiązków do 3 kwietnia 2027 roku, co zamienia odpowiedzialność zarządu za cyberbezpieczeństwo z dobrej praktyki w obowiązek prawny.
Każdy nowy pracownik, system, dostawca i punkt integracji zwiększa liczbę elementów, które trzeba chronić. W firmie rosnącej z kilkunastu do kilkuset osób cyberbezpieczeństwo przestaje być tematem technicznym i staje się warunkiem ciągłości sprzedaży, produkcji, obsługi klientów i księgowości.
Skala zagrożenia rośnie szybciej niż świadomość zarządów: w 2024 roku CSIRT NASK odnotował 103 449 incydentów bezpieczeństwa teleinformatycznego, o 29% więcej niż rok wcześniej, a łączna liczba zdarzeń zarejestrowanych przez polskie zespoły reagowania sięgnęła 111 660 (Pełnomocnik Rządu do Spraw Cyberbezpieczeństwa, 2024). W tym samym roku, według Eurostatu, 32% polskich przedsiębiorstw zgłosiło incydenty związane z bezpieczeństwem ICT, podczas gdy średnia dla Unii Europejskiej wyniosła 22% (Eurostat, 2024).
Decyzje o wejściu na nowy rynek, wyborze systemu informatycznego, automatyzacji procesów czy przejęciu innej firmy powinny zawierać ocenę ryzyka cyfrowego na równi z analizą finansową. Bezpieczeństwo jest warunkiem, przy którym koszty wzrostu nie przewyższają korzyści, jakie ten wzrost przynosi. Przygotowanie modelu biznesowego do gwałtownego wzrostu bez uwzględnienia tego ryzyka oznacza, że firma skaluje razem z biznesem także własne słabości.
CEO nie musi konfigurować zapory sieciowej ani analizować logów systemowych. Musi jednak ustalić, które informacje, systemy i procesy są krytyczne dla firmy, kto odpowiada za ich ochronę oraz ile czasu organizacja może funkcjonować po awarii.
Dyrektywa NIS2 wskazuje, że organy zarządzające zatwierdzają środki zarządzania ryzykiem cyberbezpieczeństwa, nadzorują ich wdrożenie i mogą odpowiadać za naruszenia obowiązków (Parlament Europejski i Rada Unii Europejskiej, 2022). W Polsce nowelizacja ustawy o krajowym systemie cyberbezpieczeństwa wdrażająca NIS2 weszła w życie 3 kwietnia 2026 roku. Podmioty kluczowe i ważne muszą dokonać wpisu do wykazu KSC do 3 października 2026 roku oraz wdrożyć wymagane obowiązki do 3 kwietnia 2027 roku (Ministerstwo Cyfryzacji, 2026). Zakres ustawy zależy od sektora działalności, nie od liczby pracowników, więc ocena, czy firma podlega NIS2, powinna trafić na biurko zarządu, a nie tylko działu IT.
Podział odpowiedzialności warto zapisać w jednym dokumencie, żeby uniknąć sytuacji, w której podczas incydentu nikt nie wie, kto podejmuje decyzję.
| Obszar | Odpowiedzialność CEO | Odpowiedzialność operacyjna |
|---|---|---|
| ryzyko | ustalenie akceptowalnego poziomu ryzyka | identyfikacja zagrożeń i podatności |
| dane | wskazanie danych krytycznych | klasyfikacja i kontrola dostępu |
| ciągłość działania | zatwierdzenie priorytetów | przygotowanie i testowanie odtworzenia |
| incydent | decyzje biznesowe i komunikacyjne | wykrycie, ograniczenie, dokumentacja |
| dostawcy | wymagania umowne i wybór dostawcy | weryfikacja zabezpieczeń |
Porada gotowinawzrost.pl: raz w miesiącu poświęć 30 minut na przegląd cyberbezpieczeństwa podczas spotkania zarządu. Sprawdzaj trzy liczby: ile krytycznych podatności czeka na łatkę, w jakim stanie są kopie zapasowe i jak długo trwa odebranie dostępu osobie odchodzącej z firmy. Jeśli nie masz tych danych, pierwszym zadaniem jest ustalenie, kto je posiada.
Wzrost organizacji tworzy powtarzalne słabości:
W raporcie CERT Polska za 2024 rok phishing był najczęściej rejestrowanym rodzajem incydentu: 40 120 przypadków, czyli 39% wszystkich zarejestrowanych zdarzeń (CERT Polska, 2024). W 147 incydentach ransomware wśród ofiar znalazło się między innymi 87 firm (CERT Polska, 2024). Europejska Agencja ds. Cyberbezpieczeństwa podaje, że phishing odpowiadał za około 60% analizowanych przypadków uzyskania początkowego dostępu do organizacji (ENISA, 2025).
Rosnąca firma rzadziej zawodzi poprzez jedno brakujące zabezpieczenie, częściej przez brak spójności między systemami, procesami i ludźmi, którzy rośli szybciej niż zasady ich obsługi. Zablokowana skrzynka mailowa albo przejęte konto administratora zatrzymuje proces obsługi klienta tak samo skutecznie jak awaria serwera, dlatego firmy, które eliminują wąskie gardła w obsłudze klienta, powinny wliczyć w te analizy również ryzyko cybernetyczne.
Każde konto powinno mieć jednego użytkownika, a uprawnienia powinny wynikać z roli, nie z uznania przełożonego. Uwierzytelnianie wieloskładnikowe warto wprowadzić przede wszystkim dla poczty, systemów finansowych, chmury i paneli administracyjnych. Jeśli po odejściu pracownika nikt w firmie nie potrafi szybko wskazać, do jakich systemów miał dostęp, to sygnał, że proces odbierania uprawnień wymaga uporządkowania, zanim zespół powiększy się o kolejne osoby.
Kopia zapasowa ma wartość dopiero wtedy, gdy firma potrafi z niej odtworzyć działanie, nie tylko odczytać plik. ENISA zaleca, aby kopie były wykonywane automatycznie, przechowywane oddzielnie od środowiska produkcyjnego, szyfrowane i regularnie testowane przez pełne odtworzenie danych (ENISA, 2024). Zarząd powinien znać dwa parametry: RTO, czyli maksymalny akceptowalny czas przywrócenia procesu, oraz RPO, czyli maksymalny akceptowalny zakres utraty danych liczony czasem. Firma może na przykład ustalić, że poczta musi wrócić do pracy w ciągu 8 godzin, a dopuszczalna utrata danych to najwyżej 1 godzina.
Firma na etapie wzrostu rzadko działa wyłącznie na własnej infrastrukturze. Korzysta z poczty, księgowości, systemu sprzedaży, hostingu i operatora płatności. Przed podpisaniem umowy warto sprawdzić:
Porada gotowinawzrost.pl: raz na kwartał wykonaj próbne odtworzenie jednego procesu, nie tylko pojedynczego pliku. Odtwórz dane, konto użytkownika i konfigurację systemu, a potem zapisz czas i napotkane problemy. Taka próba szybko pokazuje, czy firma ma kopię zapasową, czy realną zdolność powrotu do pracy.
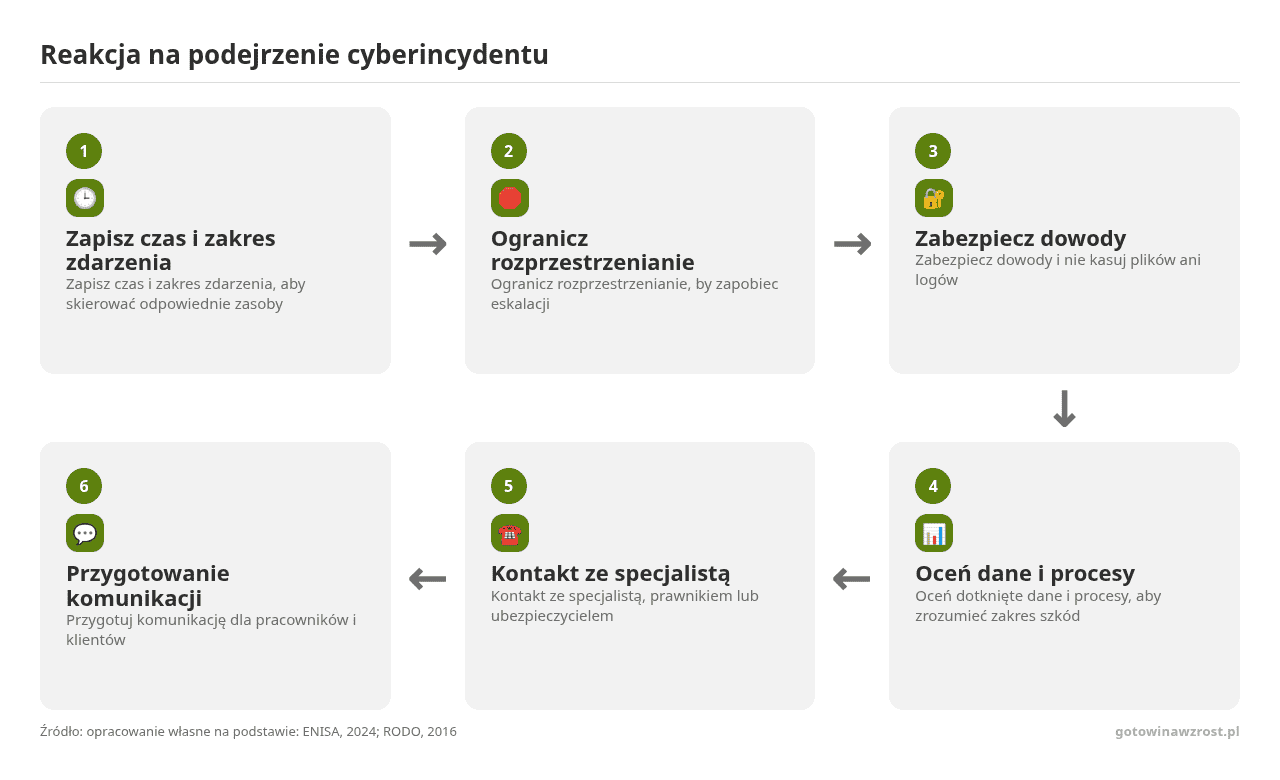
Plan reagowania powinien być krótkim dokumentem operacyjnym: wskazuje osoby, numery kontaktowe, kolejność działań i sposób dokumentowania decyzji, a nie ogólną deklarację intencji. Pierwsze działania po podejrzeniu incydentu obejmują:
W przypadku naruszenia ochrony danych osobowych administrator powinien zgłosić naruszenie organowi nadzorczemu bez zbędnej zwłoki, w miarę możliwości nie później niż w ciągu 72 godzin od stwierdzenia naruszenia, chyba że jest mało prawdopodobne, że naruszenie powoduje ryzyko dla praw i wolności osób fizycznych (RODO, 2016; UODO, 2022). Podmioty objęte ustawą o KSC mają dodatkowo obowiązek zgłaszania poważnych incydentów do właściwych zespołów CSIRT (Ministerstwo Cyfryzacji, 2026).
Zarządy, które rozważają strategię blitzscalingu i ryzykowanie tempem wzrostu, powinny mieć świadomość, że przyspieszenie bez planu reagowania na incydent podnosi cenę pierwszej poważnej awarii. Bez wspólnego kanału zgłaszania incydentów informacja o podejrzanej wiadomości trafia czasem prosto na prywatny telefon CEO, zamiast do osoby, która może szybko ograniczyć skutki.
Kolejność działań powinna wynikać z ryzyka biznesowego, a nie z harmonogramu działu IT.
| Etap | Priorytety |
|---|---|
| dni 1 do 30 | wyznaczenie właściciela cyberbezpieczeństwa, spis systemów i dostawców, MFA dla poczty i finansów, sprawdzenie kopii zapasowych, odebranie zbędnych uprawnień |
| dni 31 do 60 | opisanie krytycznych procesów, przygotowanie instrukcji reagowania, przegląd umów z dostawcami, szkolenie o phishingu i oszustwach płatniczych |
| dni 61 do 90 | test odtworzenia procesu, ćwiczenie incydentu, weryfikacja obowiązków z ustawy o KSC, ustalenie wskaźników dla zarządu |
Cztery wskaźniki pokazują zarządowi stan bezpieczeństwa lepiej niż długi raport IT.
Porada gotowinawzrost.pl: nie czekaj na moment, w którym firma podwoi zespół albo liczbę klientów, żeby przypisać komuś odpowiedzialność za bezpieczeństwo. Zrób to zanim ten wzrost nastąpi, bo porządkowanie dostępów i procesów w organizacji, która już działa na pełnych obrotach, kosztuje więcej czasu i więcej przestojów niż zrobienie tego wcześniej.
Wypróbuj bezpłatne narzędzia
Skorzystaj z narzędzi, które ułatwiają codzienna pracę!
Gospodarka algorytmiczna przestała być science fiction. Dziś algorytmy oparte na danych i AI współdecydują o…
Zaledwie 35% firm na świecie realizuje zamierzone cele transformacji cyfrowej (BCG). McKinsey idzie jeszcze dalej…
W dzisiejszych realiach biznesowych dane są rozproszone między dziesiątkami systemów – od ERP-ów i CRM-ów,…